Antivírus falso positivo em .exe: por que acontece
antivírus falso positivo em executável próprio é a experiência mais frustrante de quem distribui software pequeno pelo Windows. Compilei, testei, mandei pra um amigo baixar — o Windows Defender bloqueou acusando trojan. Nenhum trojan existia. O WS-engine passou por essa situação várias vezes antes d
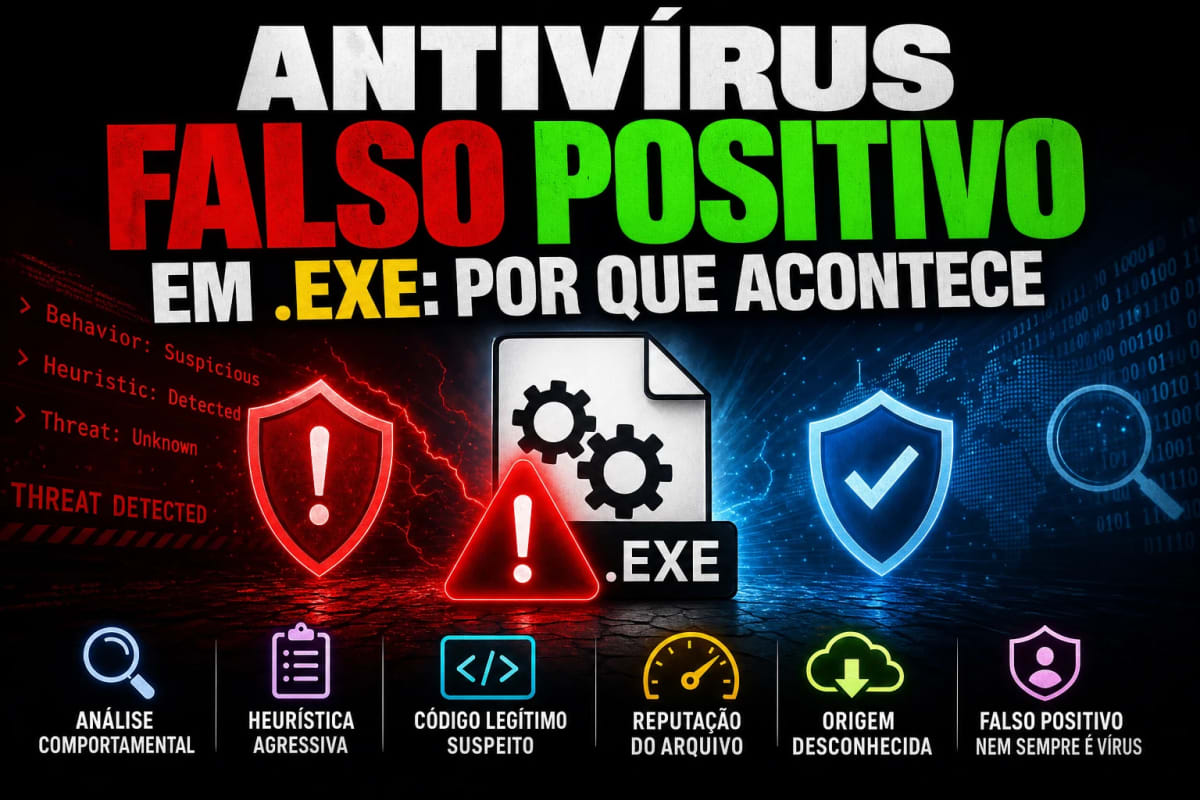
antivírus falso positivo em executável próprio é a experiência mais frustrante de quem distribui software pequeno pelo Windows. Compilei, testei, mandei pra um amigo baixar — o Windows Defender bloqueou acusando trojan. Nenhum trojan existia. O WS-engine passou por essa situação várias vezes antes de eu entender o padrão. Este artigo explica por que acontece, o que o antivírus olha e o que dá pra fazer sem comprar certificado caro. Pra contexto maior, veja o guia de engenharia reversa com IA.
O que o antivírus olha pra decidir se um .exe é confiável
Pra reduzir antivírus falso positivo em qualquer projeto, começa entendendo o processo de julgamento interno do motor de defesa. Antivírus moderno não apenas compara contra lista de hashes conhecidos. Isso é só primeira camada. A segunda camada é comportamental: observa o que o programa faz (ou tentaria fazer) e julga se o padrão combina com software malicioso. Essa heurística pega vírus novo que nunca foi visto antes — e, infelizmente, pega bastante .exe legítimo pelo caminho.
Os fatores que mais pesam: reputação (quantas máquinas no mundo já executaram esse binário sem problema), assinatura digital (quem assinou e se o certificado é confiável), origem (baixado de site conhecido ou de pasta aleatória), comportamento solicitado (pede admin, lê rede, lê processo de outro programa, modifica registro). Qualquer binário recente com alta exigência de permissão e nenhuma reputação acumulada vai disparar antivírus falso positivo.
Perfil comportamental de trojan: as quatro flags do WS-engine
Entender esse perfil é o passo mais importante pra decidir o que fazer com o antivírus falso positivo do seu caso específico. No WS-engine, quatro características combinaram pra formar o perfil pior possível pro antivírus. Primeira: binário .exe não assinado digitalmente — nenhuma autoridade certifica o publisher. Segunda: pede admin ao executar — exige elevação UAC. Terceira: lê o tráfego de rede — usa driver Npcap pra capturar pacotes. Quarta: lê a memória de outro processo — ReadProcessMemory pra extrair dados do cliente do jogo.
Qualquer uma dessas isoladamente é tolerada. Juntas, formam literalmente o checklist que análise comportamental de antivírus usa pra identificar trojan. Não existe texto de autodefesa que convença o motor heurístico de que o programa é legítimo quando o comportamento observado bate ponto por ponto com o padrão de software malicioso.
Heurística vs assinatura: como cada motor julga
Diferentes antivírus combinam esses sinais de forma diferente. O Windows Defender tende a ser mais permissivo com binário popular (muita reputação) e mais rígido com binário recente ou raro. Kaspersky pesa mais a análise estática do código. Avast olha bastante no comportamento em sandbox. McAfee foca em heurística comportamental ao vivo.
O resultado é que o mesmo .exe pode passar num antivírus e falhar em outro sem motivo aparente pro usuário final. Diminuir antivírus falso positivo exige entender que o julgamento não é determinístico. Dois usuários com o mesmo Windows podem ter resultados diferentes se um já executou binários de confiança com assinaturas parecidas antes do outro.
O que fazer pelo lado do usuário: adicionar exceção
A solução documentada no WS-engine é instruir o usuário a adicionar exceção manual no antivírus. No Windows Defender: Configurações → Privacidade e segurança → Segurança do Windows → Proteção contra vírus e ameaças → Gerenciar configurações → Exclusões → Adicionar uma exclusão → Pasta → escolhe a pasta do programa.
Esse passo manual é fricção real. Já perdi usuários que simplesmente deletaram o ZIP achando que era vírus de verdade. A documentação do projeto gasta parágrafos específicos explicando o passo porque é a primeira coisa que o usuário novo vai encontrar e, se abandonar aqui, não volta mais. Investir em instrução clara é mais barato que investir em assinatura digital pra projetos pequenos.
O que fazer pelo lado do desenvolvedor sem pagar certificado
Opções baratas pra reduzir antivírus falso positivo mesmo sem comprar code signing: distribuir pelo GitHub Releases (reputação de domínio ajuda em alguns motores), evitar compactar com UPX (reduz tamanho mas aumenta suspeita), não usar strings suspeitas no código (nome de funções que lembram malware), evitar system calls diretos quando API padrão resolve, submeter o binário pra análise manual dos fornecedores de antivírus.
Nenhuma dessas elimina o problema. Reduzem a frequência. O ganho real só vem com reputação acumulada — depois que alguns milhares de instalações passarem sem reporte de malware, o próprio sistema de reputação dos antivírus começa a amenizar. Projetos pequenos levam meses nesse processo.
Submeter o .exe pra análise de fornecedores de antivírus
Caminho menos óbvio: a maioria dos fornecedores de antivírus aceita submissão de binário pra análise com claim de falso positivo. Microsoft tem portal específico pra isso em security.microsoft.com. Avast, Kaspersky, Bitdefender e McAfee também. Submete o .exe, descreve o que faz, aponta por que é legítimo, aguarda alguns dias.
Quando a análise confirma legítimo, o motor correspondente passa a reconhecer o hash e para de bloquear. O ganho é por hash — mudou o binário (release nova), o processo recomeça. Mas pra releases que ficam alguns meses no ar, essa submissão é investimento valioso. Reduz antivírus falso positivo no motor de maior share do mercado — Windows Defender — pros usuários futuros.
Assinatura de código: quando sai do "nice to have"
Quando o volume de usuários cresce e o custo de perder gente começa a doer, a solução robusta pra antivírus falso positivo entra na mesa. Assinatura digital de código é a solução robusta — paga o certificado uma vez, assina o binário, antivírus respeita. O custo real varia: código signing de autoridade reconhecida custa algumas centenas de dólares por ano, EV code signing (que pula direto pra reputação alta) custa mais caro ainda. Pra projeto pessoal sem receita, difícil justificar.
O ponto em que faz sentido comprar: quando o volume de usuários sobe o suficiente pra que o custo de fricção manual (perder usuários que abandonam) supere o custo do certificado. Pro WS-engine ainda não chegou nesse ponto. Vou aprofundar os detalhes dessa decisão em artigo próprio deste cluster — tem muita nuance específica sobre tipos de certificado, processo de validação do emissor e particularidades de EV code signing que não cabem aqui. Enquanto o certificado não entra na equação, o pacote de instrução ao usuário + submissão aos fornecedores + layout limpo do código fazem o trabalho pesado de reduzir atrito pra quem baixa o programa pela primeira vez. Pra ver o projeto completo em produção, dá uma volta no ModoDev.
Avalie este artigo
Continue lendo
 Inteligência Artificial
Claude Fable 5 Artifacts: Colaboração em Tempo Real
Vou escrever o artigo baseado nas informações encontradas sobre Claude Artifacts. Note que não encontrei referências específicas a "Claude Fable 5" - isso…
 Inteligência Artificial
IA em engenharia reversa: o que ela faz bem e onde intervim
IA engenharia reversa virou tema fácil de hype vazio — "a IA faz tudo", "a IA ainda não faz nada", polos extremos sem substância. No WS-engine, trabalhei meses…
 Inteligência Artificial
Supabase como backend anônimo para app desktop
Supabase app desktop parece casamento improvável — Supabase é geralmente associado a apps web, não a executáveis WinForms rodando no computador do usuário. No…
Comentários
Carregando comentários...